Posibilidades de colocación del certificado Code Signing EV
El certificado Code Signing EV siempre debe estar colocado en un dispositivo seguro, que es un requisito para su credibilidad. Además, la colocación en el token evita el mal uso del certificado porque está protegido con la contraseña y no es posible exportar la clave privada. A continuación presentamos las posibilidades de colocación de los certificados Code Signing EV que pueden utilizar nuestros clientes.
Keylocker
La forma más segura y moderna de almacenar el certificado en la nube. Tras la emisión, el certificado Code Signing se carga en el servicio Keylocker, al que se accede de forma remota y se firma mediante el método de hash signing. Es rápido, seguro y no tiene que preocuparse por la protección del certificado ni de la clave privada. Encontrará más información sobre el servicio Keylocker en el artículo DigiCert KeyLocker (cloud HSM).
Al hacer el pedido del certificado Code Signing basta con elegir Keylocker como opción de almacenamiento; a continuación recibirá una invitación a la cuenta DigiCert ONE, donde estará también el certificado emitido. La autenticación y la comunicación con DigiCert ONE se configuran fácilmente mediante un asistente. Puede seguir firmando con signtool u otra herramienta a la que esté acostumbrado, pero también tendrá a su disposición las utilidades de firma de DigiCert.
La firma mediante el método de hash signing no solo es la más segura, sino también la más rápida. Se firma únicamente el hash del archivo, no el archivo completo (como hace signtool).
Colocación en el token HW
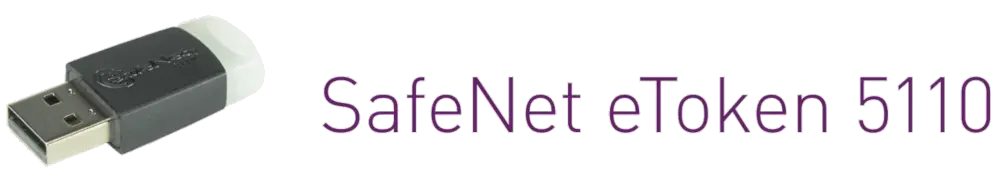
En la actualidad, las AC utilizan el token SafeNet 5110. Este permite guardar también otros certificados y asegura su protección eficaz contra el robo.
Los certificados están guardados, junto con las claves privadas, en el token y no es posible exportar las claves privadas. Para poder trabajar con los certificados, es necesario abrir el token con una contraseña; al introducir una contraseña incorrecta 10 veces, el token será cerrado y ya no servirá. Así pues, los ataques de fuerza bruta sobre adivinar la contraseña quedan descartados.
Se encontrará la especificación del token en el sitio web del fabricante o en la hoja de producto. Es soportado por OS Windows Server 2008/R2, Windows Server 2012 and 2012 R2, Windows 7, Mac OS, Linux, Windows 8 a Windows 10. Hay que conectarse mediante un puerto USB estándar (USB type A) y la memoria para las claves es de 8Ok. Cumple con ISO 7816- de 1 a 4.
Guardar en HSM (Hardware Security Module)
Un dispositivo llamado HSM es un hardware especializado para guardar las claves, los certificados u otras informaciones criptográficas (Wikipedia). HSM funciona como un servidor y a menudo también parece un servidor rack.
Si su organización dispone de este hardware especializado lo puede utilizar para guardar los certificados Code Signing (y otros, por supuesto) en vez del token y hacer más fácil (o automatizar) de esta manera el proceso de firmar.
La compra de un HSM no es, sin embargo, un requisito si no dispone de uno. También puede utilizar la opción de almacenamiento en HSM si desea tener el certificado Code Signing alojado en la nube de un tercero, por ejemplo en el servicio Azure Key Vault u otro similar. Esto es posible, pero la CSR debe generarse dentro de ese depósito.
La posibilidad de Guardar en HSM forma parte del pedido del certificado DigiCert CS EV. Tenga en cuenta que si elige esta opción la AC Digicert exigirá que usted le demuestre que su dispositivo es realmente seguro y con auditoría.
¿Tiene preguntas?
No dude en contactar con nuestro servicio de atención al cliente, que le aconsejará y le ayudará.
ZONER, S.A.
Avenida de Europa 26, EDIFICIO ÁTICA 5, 2ª planta
28224 Pozuelo de Alarcón, Madrid
N.º de registro: 49437381
N.º de IVA: CZ49437381
¿Le resultó útil este artículo?
Gracias por su feedback en este artículo.
Lo sentimos que no haya encontrado lo necesario aquí.
Ayúdanos mejorar el artículo, por favor. Escríbenos lo que esperaba aquí y no encontró.