DigiCert Trust Lifecycle Manager
Trust Lifecycle Manager (TLM) es la plataforma de DigiCert para la gestión centralizada de certificados y PKI. Encuentra certificados en su infraestructura, monitoriza su expiración y los puede emitir, renovar y desplegar automáticamente. Está directamente conectado a la autoridad certificadora DigiCert y puede operarlo en la nube, in situ o de manera híbrida.
Por qué abordar la automatización ahora
La vigencia de los certificados TLS públicos se está reduciendo gradualmente. A partir de marzo de 2026, es de un máximo de 200 días, a partir de marzo de 2027 se reducirá a 100 días y a partir de marzo de 2029 a 47 días. El certificado que hoy renueva una vez al año tendrá que renovarse aproximadamente ocho veces al año. La gestión manual en una hoja de cálculo ya no es sostenible y cada certificado pasado por alto significa una interrupción del servicio.
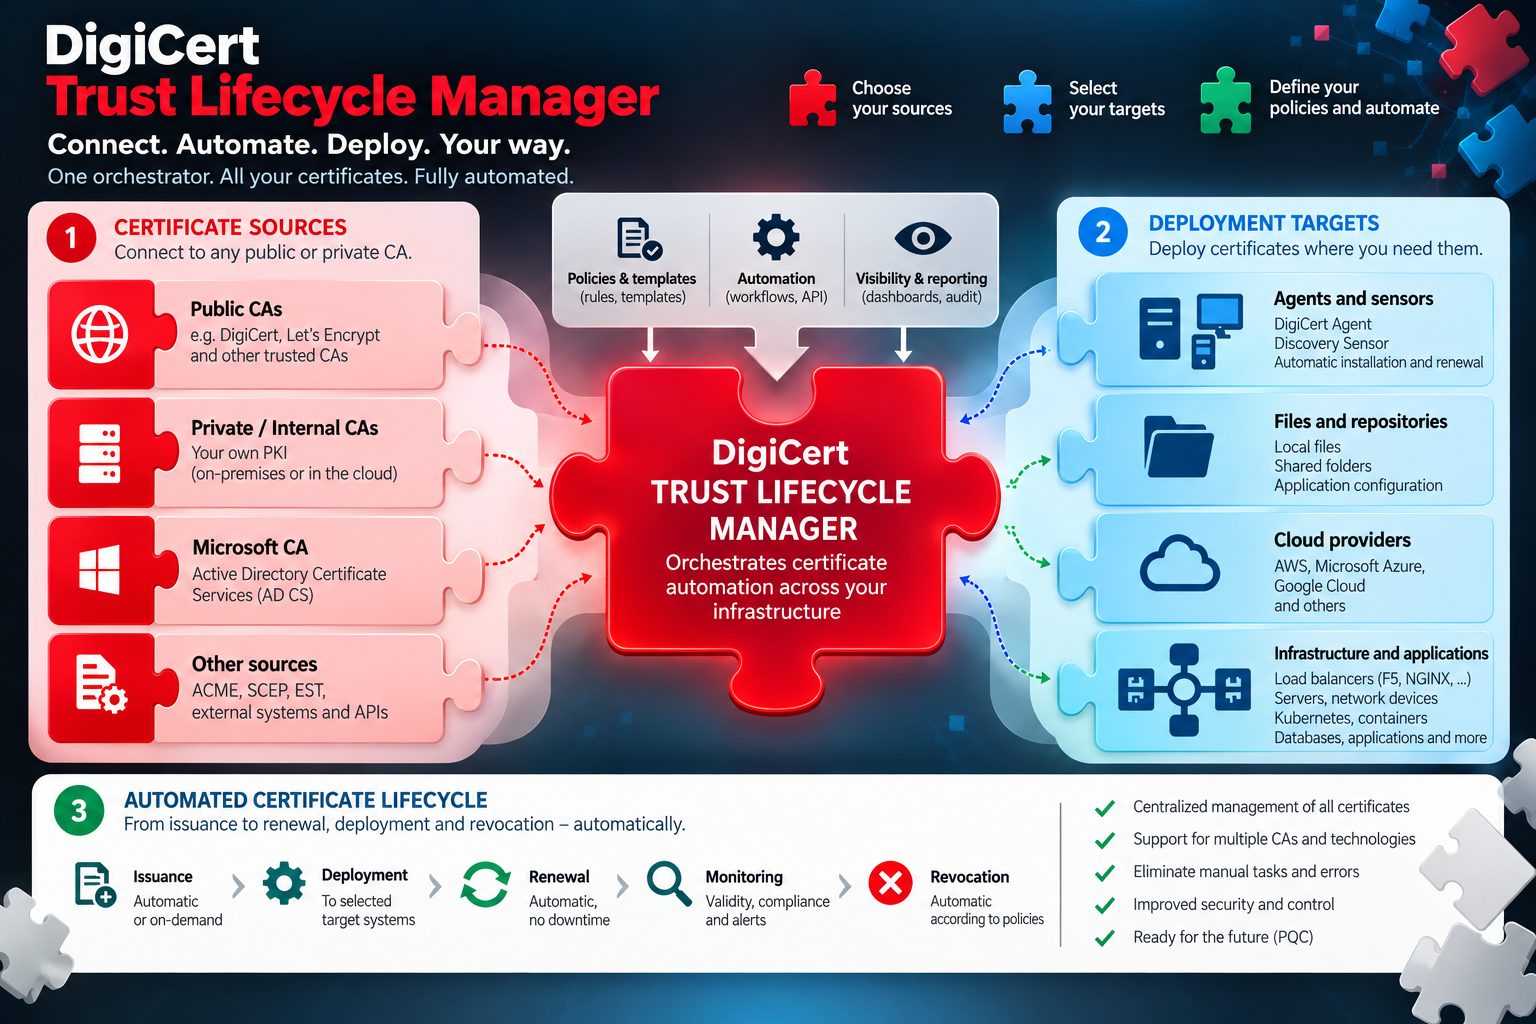
Qué puede hacer Trust Lifecycle Manager
- Descubrimiento - busca certificados en la red, en servidores y en la nube, incluidos los de otras CA, y crea una visión general centralizada de ellos.
- Gestión del ciclo de vida - notificaciones de expiración, flujo de trabajo de aprobación, renovación automática y despliegue.
- Servicios PKI - creación de una CA privada propia y emisión de certificados para usuarios, dispositivos y servidores.
- Automatización e integración - ACME, SCEP, REST API, agentes y conectores para sistemas comunes (véase abajo).
Automatización mediante ACME
ACME (Automatic Certificate Management Environment) es un protocolo abierto y estandarizado para automatizar la obtención, renovación y revocación de certificados digitales. Proporciona una forma sencilla y eficaz de gestionar certificados para servidores web, aplicaciones y otros servicios en línea, lo que reduce los costos de su gestión. ACME puede utilizarse con una variedad de autoridades certificadoras y los clientes que utilizan el protocolo suelen ser capaces de implementar certificados en los servidores también.
Trust Lifecycle Manager tiene su propio endpoint ACME a través del cual puede obtener certificados DV públicos. Funciona con clientes ACME comunes, como Certbot o acme.sh.
Automatización mediante SCEP
El Protocolo Simple de Inscripción de Certificados (SCEP) es un protocolo de comunicación para automatizar las solicitudes de certificado y su distribución en una red. SCEP permite a los dispositivos, como servidores, enrutadores u otros elementos de red, solicitar certificados directamente a la autoridad certificadora (CA) y posteriormente desplegarlos sin intervención del usuario. Se utiliza a menudo para el acceso seguro a la red (por ejemplo, VPN), cifrado de datos y autenticación de dispositivos en la infraestructura empresarial.
TLM se conecta a Microsoft CA y Microsoft Intune, por lo que a través de los perfiles SCEP en Intune, puede emitir certificados automáticamente incluso en portátiles y dispositivos móviles gestionados.
Integración con otras herramientas
Trust Lifecycle Manager es compatible con una amplia gama de otras herramientas. Aquí hay algunos ejemplos de integraciones cuya implementación está documentada por DigiCert:
- DigiCert Autoenrollment Server
- Integración Citrix FAS
- Integración Intune SCEP
- Integración del servidor de Microsoft CA
- Integración de ACME de terceros
- Integración Windows Hello para Empresas
Las guías de integración se encuentran en la página Integration guides en el sitio web de DigiCert.
Construya su propia automatización
Trust Lifecycle Manager actúa como un orquestador: puede montar la automatización con las piezas individuales según la apariencia de su infraestructura. En un lado, elige la fuente de certificados, es decir, la CA pública de DigiCert, su propia CA privada en TLM o la CA de Microsoft existente. En el medio, especifica el método de emisión y renovación: ACME, SCEP, REST API, o el agente DigiCert instalado directamente en el servidor. En el otro lado, selecciona el objetivo de implementación, como servidores web, balanceadores de carga, servicios en la nube o dispositivos finales gestionados a través de Intune. Todo el enlace está controlado por perfiles y reglas, donde puede configurar el tipo de certificado, aprobaciones, notificaciones y plazos para la renovación. Una vez que ha ensamblado el rompecabezas, los certificados se emiten, renuevan y despliegan automáticamente, y tiene todo su ciclo de vida bajo control en un solo lugar.
Más información y recursos
Las funciones y beneficios de Trust Lifecycle Manager se resumen mejor en la hoja de datos del producto. La fuente más detallada de información sobre TLM y sus posibilidades de uso es la documentación oficial, que está disponible públicamente.
Cómo obtener Trust Lifecycle Manager
La configuración de la automatización y la integración en los procesos existentes es una cuestión individual. Contáctenos y le ayudaremos a encontrar una solución a medida.