DigiCert X9 mTLS certificado con Client Auth EKU
DigiCert X9 PKI para TLS es un certificado destinado principalmente para la comunicación host-to-host (mTLS, API, servicios internos) fuera del entorno de navegadores web. Su ventaja clave es el soporte de Client Authentication EKU (típicamente junto con Server Authentication EKU) – precisamente el uso que en el mundo de WebPKI está llegando a su fin. X9 PKI está regulado por los estándares ASC X9 y asegura la interoperabilidad mediante un root of trust común.
 Ordenar
 Comparación de certificados


OV - Verificación de organización
client auth EKU
SAN (FQDN / IP)
tiempo de emisión

fuera de WebPKI
- Precio $439.00
- Vigencia Varios años
- Uso mTLS / API / host-to-host
- Confiabilidad PKI independiente (no webPKI)
- EKU Client Auth, Server Auth o ambos
- Longitud de clave pública 2.048 (3.072/4.096) bits
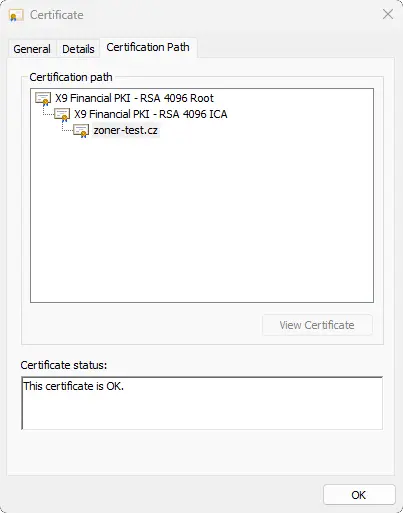
- Raíz / confianza X9 Financial PKI - RSA 4096 Root
- Soporte de múltiples dominios hasta 250 SAN
- Clave pública RSA y ECC
- Regeneración del certificado GRATIS
- Opción de añadir más dominios SÍ
- Reemisión / duplicados gratis (ilimitado)
Uso recomendado del certificado
DigiCert X9 PKI para TLS es ideal para situaciones en las que el certificado TLS no se utiliza principalmente para la "web en el navegador", sino para la autenticación entre sistemas. Típicamente, esto incluye mutual TLS (mTLS), seguridad de API, comunicación entre microservicios, capas de integración y otros escenarios de host-to-host.
El principal beneficio de X9 PKI es la Client Authentication EKU en el certificado. En el entorno común de WebPKI, el uso de certificados TLS públicos para autenticación de clientes está siendo eliminado, lo que dificulta la operación de escenarios mTLS e internamente en PKI. X9 PKI proporciona una alternativa estandarizada fuera del ecosistema de navegadores.
El certificado soporta hasta 250 SAN entradas por certificado (FQDN y/o IP addresses). Las dominios comodín no son soportados – solo se pueden especificar nombres de dominio DNS completamente calificados e IP addresses en el certificado.
Listado de precios del certificado DigiCert X9 PKI para TLS
El certificado DigiCert X9 PKI para TLS soporta hasta 250 SAN entradas (FQDN y direcciones IP). No se pueden utilizar dominios comodín en el certificado.
Anual
- Reemisión ilimitada y duplicados
- Client Auth EKU para mTLS
Extensión
+ 1x SAN (FQDN o IP): $439.00
Pedido por varios años
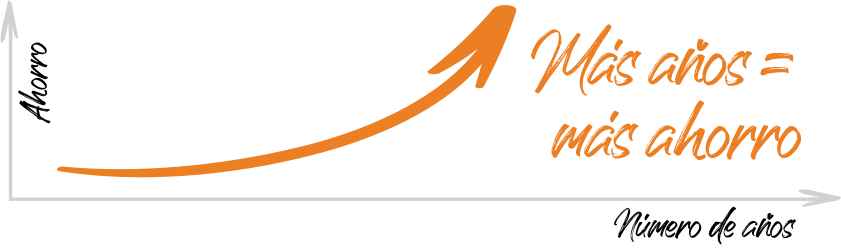
Al pedir por varios años ahorras. Puedes pedir el certificado hasta por 3 años. Cada año recibes un certificado anual consecutivo.
- Menos administración: un pedido, un pago.
- Ahorro mayor con una validez más larga.
- Certificado consecutivo se recibe automáticamente.
Precios sin IVA.
Uso del certificado fuera de navegadores web
DigiCert X9 PKI para TLS está diseñado para infraestructura donde la autenticación mutua (mTLS) y el control sobre cómo y dónde se utilizan los certificados es clave – típicamente en redes internas, integraciones B2B y comunicación API.
A diferencia de los certificados TLS "web", el objetivo principal no es la indicación visual en el navegador, sino la identidad de máquina/servicio, el cifrado y la interoperabilidad dentro de X9 PKI con políticas de certificación independientes.
Si te enfrentas a una transición debido a las restricciones de Client Authentication EKU en WebPKI, X9 PKI es la vía típica para mantener el modelo de mTLS a largo plazo.
FAQ – preguntas frecuentes sobre los certificados DigiCert X9
Si necesitas un certificado TLS normal para la web pública (WebPKI, confianza en navegadores), elige los certificados estándar DV/OV/EV.
Pero si estás tratando con mTLS, comunicación API, conexión host-to-host o comunicación entre instituciones financieras, una opción adecuada es el certificado DigiCert X9.
Estos certificados:
- permiten Client Authentication (EKU) – es decir, autenticación TLS mutua,
- pueden ser emitidos por período de varios años,
- funcionan dentro de un modelo de confianza privada entre instituciones financieras, no como certificados públicos de WebPKI.
Si no estás seguro, contacta con nuestro soporte al cliente.
No. Los certificados DigiCert X9 solo soportan FQDN específicos y direcciones IP. Los dominios comodín (por ejemplo, *.dominio.cz) no están soportados.
No. Los certificados DigiCert X9 no están destinados para sitios web públicos y no son parte del trust estándar de WebPKI en navegadores comunes.
Están destinados a un modelo de confianza cerrado entre instituciones financieras, donde la confianza se gestiona contractualmente y técnicamente dentro del ecosistema.
Sí. Los certificados DigiCert X9 soportan Extended Key Usage (EKU) para Client Authentication, lo que permite escenarios de mTLS seguros.
Este tipo de autenticación de cliente normalmente no está disponible con los certificados públicos de WebPKI, lo que es una de las principales razones por las que X9 es adecuado para la infraestructura bancaria y financiera.
¿Tienes preguntas?
No dudes en contactar con nuestro soporte al cliente, que te asesorará y te ayudará.